

SIL مخفف Safety Integrity Level و به معنی سطح یکپارچگی ایمنی است. در ابزار دقیق، این مفهوم بیان میکند یک تابع ایمنی باید با چه سطحی از اطمینان، کار تعریفشده خود را انجام دهد. پرسش اصلی فقط این نیست که سنسور چقدر دقیق است؛ باید بدانیم هنگام ایجاد شرایط خطرناک، کل زنجیره حفاظت تا چه اندازه قابل اتکاست.
نکته کلیدی در انتخاب تجهیزات SIL این است که قابلیت یک ترانسمیتر یا کنترلکننده، بهتنهایی سطح ایمنی کل حلقه را اثبات نمیکند. سنسور، منطق تصمیمگیری، عنصر نهایی و نحوه طراحی، آزمون و نگهداری باید با هم بررسی شوند. در این مقاله، اصطلاح «ایمنی عملکردی» برای Functional Safety به کار میرود.
SIL چیست و چه تفاوتی با دقت اندازهگیری دارد؟
دقت میگوید مقدار اندازهگیریشده تا چه حد به مقدار مرجع نزدیک است؛ ایمنی عملکردی درباره انجام صحیح عملکرد حفاظتی در پاسخ به ورودیهاست. برای مثال، ممکن است ترانسمیتری در کار عادی دقیق باشد، اما خطای پنهانی داشته باشد که مانع تشخیص وضعیت خطرناک شود. در ارزیابی ایمنی باید خرابیهای خطرناک و خطاهای سیستماتیک نیز دیده شوند.
طبق معرفی رسمی IEC درباره ایمنی عملکردی، SIL ویژگی یک تابع ایمنی است. چهار سطح از SIL 1 تا SIL 4 تعریف میشود و سطح بالاتر، الزامات سختگیرانهتری برای یکپارچگی ایمنی دارد. این رتبهبندی، امتیاز عمومی کیفیت یا دقت یک برند نیست.
تفاوت SIS، SIF و SIL با یک مثال
SIS سامانه ابزار دقیق ایمنی است و میتواند چند SIF یا تابع ابزار دقیق ایمنی را اجرا کند. هر SIF وظیفه مشخص و سطح SIL مورد نیاز خود را دارد. اجزای معمول یک تابع، سنسور، حلکننده منطق و عنصر نهاییاند؛ این ساختار در توضیح رسمی Emerson درباره SIS و SIF معرفی شده است.
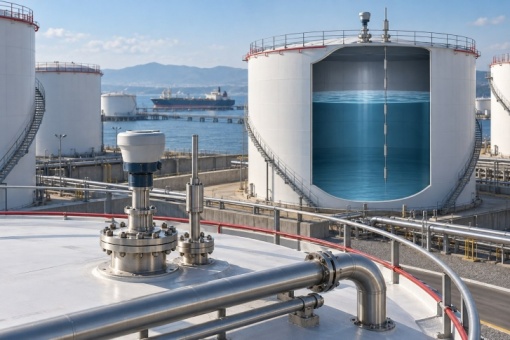
یک مثال آموزشی، جلوگیری از سرریز مخزن است: حسگر سطح، رسیدن به وضعیت بحرانی را تشخیص میدهد؛ حلکننده منطق، تصمیم تعریفشده را اجرا میکند؛ و مجموعه شیر و عملگر، ورود سیال را متوقف میکند. حد قطع، زمان پاسخ و حالت ایمن باید از تحلیل همان فرایند تعیین شوند؛ این مثال، دستور طراحی یا تنظیم یک مخزن واقعی نیست.
| اصطلاح | معنی | پرسش مرتبط |
|---|---|---|
| SIS | سامانه ابزار دقیق ایمنی | چه سامانهای وظایف حفاظتی را اجرا میکند؟ |
| SIF | تابع ابزار دقیق ایمنی | در چه وضعیت مشخصی، چه اقدام ایمنی انجام میشود؟ |
| SIL | سطح یکپارچگی ایمنی | برای آن تابع، چه سطحی از یکپارچگی ایمنی لازم است؟ |
جدول SIL 1 تا SIL 4 و مفهوم PFDavg
در حالت تقاضای کم، یکی از شاخصهای کمی، PFDavg یا میانگین احتمال خرابی خطرناک هنگام تقاضا است. جدول زیر حدود این شاخص را نشان میدهد. در حالت تقاضای زیاد یا کار پیوسته، معیار PFH با واحد یک بر ساعت مطرح میشود؛ نباید جدول تقاضای کم را مستقیماً به آن حالت تعمیم داد.
| سطح | PFDavg در حالت تقاضای کم | معکوس PFDavg یا RRF |
|---|---|---|
| SIL 1 | 0.01 ≤ PFDavg < 0.1 | بیش از ۱۰ تا حداکثر ۱۰۰ |
| SIL 2 | 0.001 ≤ PFDavg < 0.01 | بیش از ۱۰۰ تا حداکثر ۱۰۰۰ |
| SIL 3 | 0.0001 ≤ PFDavg < 0.001 | بیش از ۱۰۰۰ تا حداکثر ۱۰۰۰۰ |
| SIL 4 | 0.00001 ≤ PFDavg < 0.0001 | بیش از ۱۰۰۰۰ تا حداکثر ۱۰۰۰۰۰ |
تعریف احتمال خرابی و ارتباط آن با سطح SIL در جدول مرجع در راهنمای ایمنی Endress+Hauser، صفحه ۴ توضیح داده شده است. قرار گرفتن یک عدد در محدوده جدول، بهتنهایی اثبات انطباق نیست؛ محدودیتهای معماری و الزامات پیشگیری از خرابی سیستماتیک نیز باید برآورده شوند.
RRF در این جدول به عملکرد حفاظتی مورد تحلیل مربوط است؛ آن را درصد کاهش همه خطرهای کارخانه تلقی نکنید. همچنین از عبارت «SIL 3 همیشه انتخاب بهتری است» نمیتوان نتیجه خرید گرفت. سطح مورد نیاز باید با تحلیل خطر و کاهش ریسک لازم تعیین شود.
تفاوت IEC 61508 و IEC 61511
استاندارد IEC 61508 چارچوب پایه ایمنی عملکردی سامانههای الکتریکی، الکترونیکی و الکترونیکی قابل برنامهریزی مرتبط با ایمنی است. این چارچوب به طراحی، پیادهسازی، بهرهبرداری و نگهداری برای دستیابی به سطح مورد نیاز میپردازد.
مجموعه IEC 61511 به سامانههای ابزار دقیق ایمنی در صنایع فرایندی اختصاص دارد. در پروژه فرایندی، خرید قطعات واجد قابلیت فقط بخشی از کار است؛ مشخص کردن نیاز، یکپارچهسازی، اعتبارسنجی و مدیریت تغییرات نیز باید در چرخه عمر ایمنی دیده شوند. ویرایش استاندارد و مدارک مبنای پروژه باید در اسناد فنی مشخص باشد.
گواهی SIL یک تجهیز دقیقاً چه چیزی را نشان میدهد؟
عبارتهایی مانند SIL capable، SIL 2 یا SIL 2/3 را باید همراه گواهی و Safety Manual بخوانید. دامنه ارزیابی ممکن است به کد سفارش، خروجی مشخص، نسخه سختافزار و نرمافزار، حالت کار یا آرایش خاص محدود باشد. نام یک خانواده محصول، تضمین یکسان بودن تمام نسخههای آن نیست.
برای نمونه، نوشتن SIL 2/3 ممکن است به قابلیت استفاده در SIL 2 به صورت تکی و SIL 3 در افزونگی تحت شرایط تعیینشده اشاره کند. این عبارت را نباید «هر نصب تکی SIL 3 است» معنی کرد. مرجع مدارک ایمنی Endress+Hauser مسیر دریافت گواهی، دادههای خرابی و راهنمای ایمنی محصولات را ارائه میکند.
Proof Test چیست و چرا کالیبراسیون کافی نیست؟
Proof Test آزمونی برنامهریزیشده برای آشکار کردن خرابیهای خطرناک پنهان است. دامنه آزمون، میزان پوشش، فاصله زمانی و نحوه ثبت نتیجه باید با راهنمای ایمنی و محاسبات تابع هماهنگ باشد. کالیبراسیون، بررسی دقت اندازهگیری است؛ ممکن است جزئی از روش آزمون باشد، اما بهتنهایی لزوماً تمام خرابیهای مورد نظر را پوشش نمیدهد.
خودآزمایی، عیبیابی آنلاین یا آزمون جزئی نیز معادل خودکار یک آزمون کامل نیستند. در راهنمای Proof Test تجهیزات سطح، اهمیت آزمونهای جزئی و کامل در حفظ عملکرد ایمنی توضیح داده شده است. فاصله آزمون را نمیتوان بدون بررسی دادهها و پوشش واقعی، برای همه تجهیزات یک سال فرض کرد.
در آزمون شیر قطع، فقط سالم بودن سیگنال فرمان کافی نیست؛ خود مجموعه عنصر نهایی نیز نقش ایمنی دارد. تصمیم درباره اجرای آزمون در حین کار یا توقف، حفاظت جایگزین و مدیریت بایپس باید طبق روش مصوب پروژه و توسط افراد دارای صلاحیت انجام شود. این مقاله دستور اجرای آزمون یا غیرفعال کردن حفاظت نیست.
تفاوت SIL با ATEX و کنترل عادی فرایند
ATEX به حفاظت در اتمسفر بالقوه انفجاری مرتبط است؛ SIL به یکپارچگی انجام یک تابع ایمنی. یک دستگاه ممکن است به هر دو نیاز داشته باشد، اما داشتن یکی، دیگری را ثابت نمیکند. برای شناخت مارکینگ ضدانفجار، مقاله ATEX و خواندن پلاک Ex را ببینید.
سامانه کنترل پایه فرایند یا BPCS برای تنظیم عادی تولید به کار میرود. SIS وظایف حفاظتی تعریفشده را اجرا میکند. اتکا به تجهیزات یا اجزای مشترک باید با توجه به استقلال و خرابیهای مشترک ارزیابی شود؛ افزودن یک آلارم به کنترلکننده عادی، بهتنهایی یک SIF با سطح SIL اثباتشده ایجاد نمیکند. ساختار این دو در توضیح فنی Emerson درباره کنترل و عنصر نهایی ایمنی مقایسه شده است.
نمونه محصولات مرتبط با SIL در فن کنترل
محصولات زیر برای بررسی اولیه معرفی میشوند. پیش از سفارش، قابلیت نسخه واقعی و مدارک همان دستگاه را با نیاز تابع ایمنی تطبیق دهید.
لول سوئیچ Liquiphant FTL51B
لول سوئیچ دیاپازونی اندرس هاوزر FTL51B برای بررسی تشخیص حد سطح مرتبط است. در اطلاعات فنی سازنده FTL51B، کاربرد در حفاظت سرریز و خشککارکردن تا SIL 2 و SIL 3 با افزونگی همگن و شرایط مربوط شرح داده شده است. نوع الکترونیک و گزینه تأییدیه باید بررسی شود.
ترانسمیتر فشار Cerabar PMP51
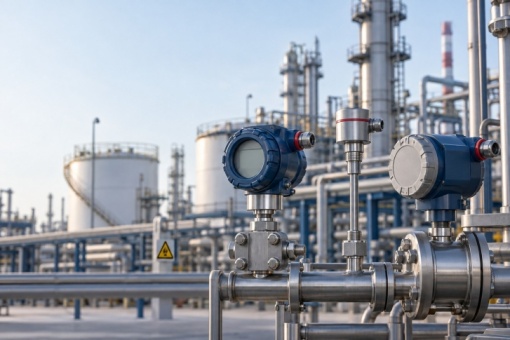
ترانسمیتر فشار اندرس هاوزر Cerabar PMP51 نمونهای برای بررسی پایش فشار است. صفحه رسمی PMP51 به کاربرد پایش فشار تا SIL 2 اشاره میکند. رنج، اتصال، جنس دیافراگم و خروجی سازگار با راهنمای ایمنی را بر اساس دستگاه واقعی انتخاب کنید.
ترانسمیتر دما iTEMP TMT82
ترانسمیتر دمای دو ورودی اندرس هاوزر TMT82 برای بررسی اندازهگیری دما در کاربرد ایمنی مطرح است. سازنده TMT82 قابلیت SIL 2 را معرفی میکند. دو ورودی داشتن را نباید بهتنهایی معادل دو حلقه مستقل یا اثبات SIL بالاتر دانست؛ کل ترکیب سنسور و ترانسمیتر باید بررسی شود.
برای استعلام تجهیزات SIL چه مدارکی لازم است؟
- تعریف تابع: پارامتر فرایندی، اقدام حفاظتی، حالت ایمن و زمان پاسخ مورد نیاز.
- نیاز ایمنی: سطح تعیینشده در تحلیل پروژه و حالت تقاضای تابع.
- مشخصات تجهیز: کد کامل سفارش، خروجی، نسخه سختافزار و نرمافزار و شرایط فرایند.
- مدارک: گواهی مرتبط، راهنمای ایمنی، دادههای خرابی و محدودیتهای کاربرد.
- برنامه بهرهبرداری: آرایش، مفروضات آزمون، پوشش آزمون و برنامه نگهداری مورد تأیید پروژه.
برای بررسی اولیه FTL51B، PMP51 یا TMT82، مشخصات و مدارک درخواستی را از طریق تماس با فن کنترل ارسال کنید. انتخاب تجاری محصول باید بر مبنای نیاز مهندسی مشخص انجام شود.
پرسشهای متداول درباره SIL
آیا سنسور SIL 3 کل حلقه را SIL 3 میکند؟
خیر. قابلیت همه اجزا، معماری، احتمال خرابی، خطاهای سیستماتیک و مفروضات بهرهبرداری باید برای تابع کامل ارزیابی شوند.
آیا SIL بالاتر یعنی دقت بیشتر؟
خیر. دقت اندازهگیری و یکپارچگی ایمنی معیارهای متفاوتیاند؛ هر دو باید متناسب با کاربرد بررسی شوند.
آیا گواهی SIL نیاز به Proof Test را حذف میکند؟
خیر. آزمون و نگهداری مطابق راهنمای ایمنی و مفروضات طراحی، بخشی از حفظ عملکرد مورد نیاز در چرخه عمر است.
آیا دو تجهیز SIL 2 خودکار SIL 3 میشوند؟
خیر. افزونگی فقط با آرایش و شرایط مناسب، بررسی خرابی مشترک و مدارک مربوط معنا دارد؛ جمع کردن عددهای SIL روش تعیین سطح نیست.
این مقاله برای آشنایی و انتخاب اولیه است و جایگزین تحلیل خطر، تعیین SIL، طراحی یا اعتبارسنجی یک تابع ایمنی توسط افراد دارای صلاحیت نیست. تصویر و نشان SIL، طرح آموزشی اختصاصی این مقالهاند و آرم گواهی یا تأیید صلاحیت محصول محسوب نمیشوند. منابع رسمی در بخشهای مرتبط لینک شدهاند.